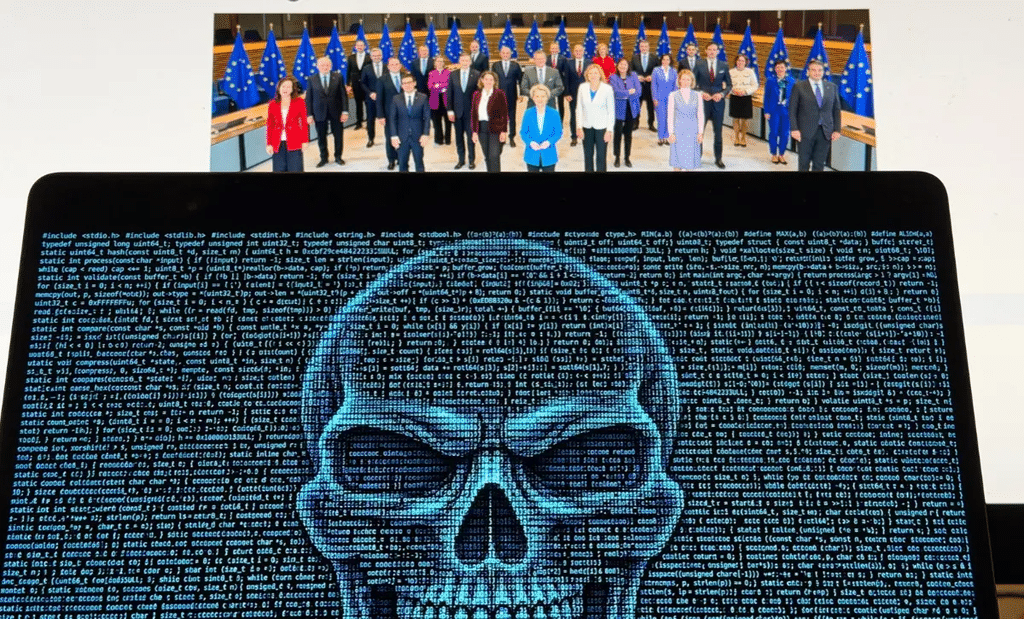


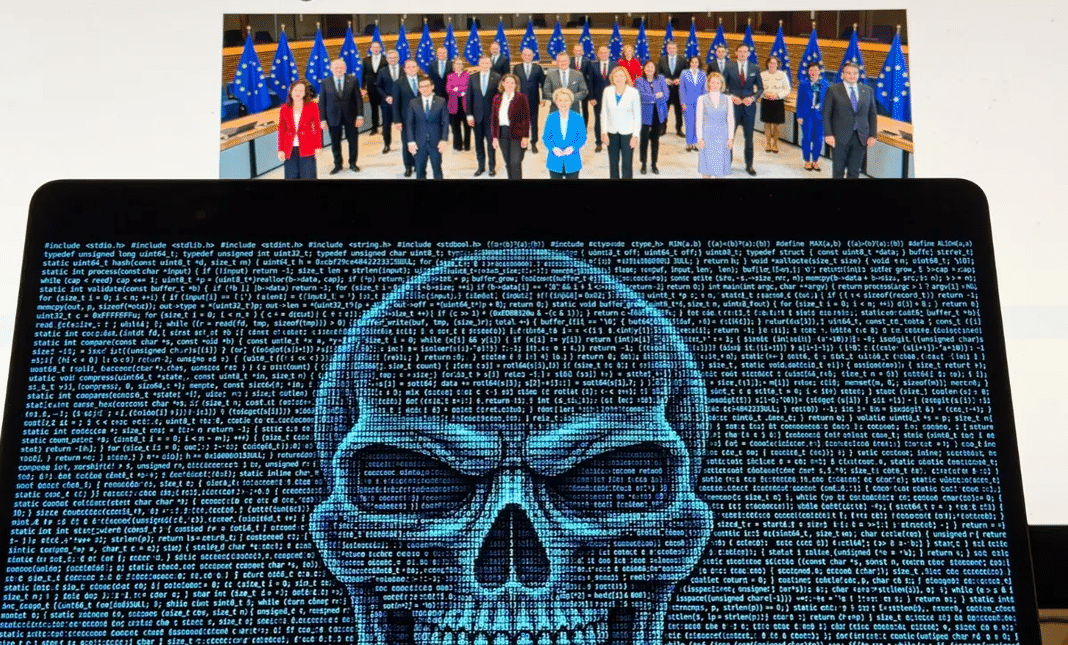
La Comisión Europea confirmó este jueves que fue víctima de una campaña de ciberataques contra sus sistemas informáticos, ejecutada mediante el uso indebido de herramientas de inteligencia artificial (IA), en un incidente detectado a finales de octubre y cuya dimensión continúa bajo investigación
El portavoz comunitario Thomas Regnier informó que el ataque fue detectado inicialmente el 22 de octubre y confirmado cuatro días después, el 26 de octubre, tras una primera investigación realizada por los equipos de seguridad informática de la institución
Como medida de protección, el Ejecutivo comunitario decidió desactivar temporalmente varias aplicaciones de sus sistemas internos para evitar que los incidentes continuaran afectando sus operaciones. La mayoría de estas plataformas ya han sido restablecidas, según explicó el funcionario durante una rueda de prensa en Bruselas
Regnier aseguró que, hasta el momento, no existen evidencias de una filtración de datos que haya afectado al conjunto del personal de la Comisión Europea, aunque reconoció que todavía resulta difícil establecer la magnitud total de la campaña cibernética
«Es difícil juzgar la amplitud; hablamos de una campaña, de una serie de incidentes, pero no podemos decir más mientras continúa la investigación», explicó el portavoz
Inteligencia artificial utilizada para vulnerar sistemas
El incidente ha generado preocupación debido a la utilización de herramientas de inteligencia artificial para facilitar operaciones de intrusión informática contra instituciones públicas
De acuerdo con informaciones sobre la investigación, los atacantes habrían utilizado ARTEX, una herramienta de inteligencia artificial diseñada para identificar vulnerabilidades y evaluar la seguridad de los sistemas informáticos, pero que también puede ser aprovechada con fines maliciosos
Este tipo de tecnología permite automatizar diferentes etapas de un ciberataque, como la identificación de puntos débiles, la exploración de redes y la búsqueda de mecanismos para obtener acceso a sistemas protegidos
La utilización de estas herramientas representa un desafío creciente para los organismos encargados de proteger infraestructuras digitales, debido a la velocidad con que pueden ejecutarse determinadas operaciones sin requerir una intervención humana constante
Aplicaciones internas fueron desactivadas temporalmente
El ataque afectó aplicaciones y servicios de la red interna de la Comisión Europea, lo que obligó a las autoridades a tomar medidas preventivas mientras se desarrollaban las investigaciones
Entre las plataformas que habrían estado comprometidas figuran sistemas utilizados por los empleados para gestionar nóminas, vacaciones, horarios laborales y reembolsos de gastos médicos, además de herramientas internas de traducción
La interrupción de estos servicios generó dificultades para el funcionamiento de determinadas actividades administrativas de la institución durante varios días
Sin embargo, la Comisión Europea no ha confirmado oficialmente que se haya producido una extracción generalizada de información personal ni ha determinado si los datos de funcionarios específicos fueron comprometidos
No identifican a los responsables del ataque
Las autoridades comunitarias evitaron señalar a algún país, organización o grupo de piratas informáticos como responsable de la operación, debido a que las investigaciones todavía permanecen abiertas
Regnier tampoco ofreció detalles específicos sobre las herramientas adicionales utilizadas para contener los ataques ni sobre los mecanismos que se están implementando para evitar nuevos incidentes
El portavoz indicó que numerosos elementos de la campaña han sido contenidos y que la institución continúa trabajando con el Equipo de Respuesta a Emergencias Informáticas de la Unión Europea (CERT-UE) y el Supervisor Europeo de Protección de Datos
Asimismo, explicó que las medidas adicionales dependerán de los resultados que arrojen las investigaciones técnicas y de las conclusiones que presenten los organismos especializados
El caso vuelve a poner sobre la mesa los riesgos que representa el uso malicioso de la inteligencia artificial para la seguridad de gobiernos, instituciones internacionales y organismos públicos, especialmente cuando estas tecnologías son utilizadas para identificar vulnerabilidades y facilitar ataques contra infraestructuras digitales estratégicas.